


CYBERSECURITY
Bezpieczeństwo projektowane dla środowisk, w których nie ma miejsca na przypadek
Enterprise | Public Sector | EU | Defence
Bezpieczeństwo jako cały proces
W SHIMI wspieramy organizacje w projektowaniu, wdrażaniu i utrzymaniu bezpiecznych środowisk IT – od infrastruktury przedsiębiorstw i administracji publicznej, przez systemy o podwyższonych wymaganiach bezpieczeństwa, aż po rozwiązania wykorzystywane w środowiskach Defence, EU i NATO.
Nie ograniczamy cyberbezpieczeństwa do pojedynczego produktu lub audytu. Patrzymy na bezpieczeństwo jako na cały proces: architekturę, infrastrukturę, ludzi, procedury, ryzyko, zgodność oraz ciągłość działania.
01
Analyse
02
Design
03
Implement
04
Secure
05
Operate
Doświadczenie w wymagających środowiskach
Eksperci związani z SHIMI uczestniczyli w projektach realizowanych dla organizacji i instytucji działających w obszarach o szczególnie wysokich wymaganiach bezpieczeństwa.
Realizacja i wsparcie projektów obejmujących m.in.:
- administrację centralną i samorządową
- jednostki sektora publicznego
- projekty związane z programem Cyberbezpieczny Samorząd / Cyberbezpieczna Gmina
- modernizację infrastruktury IT
- zwiększanie odporności organizacji na cyberzagrożenia
- wdrażanie mechanizmów bezpieczeństwa, backupu, segmentacji sieci oraz kontroli dostępu
- przygotowanie infrastruktury i organizacji do spełnienia nowych wymagań regulacyjnych
- infrastruktura IT
- cybersecurity
- architektura systemów
- bezpieczeństwo informacji
- środowiska wymagające podwyższonego poziomu ochrony
Członkowie naszego zespołu posiadają wieloletnie doświadczenie zdobyte przy projektach realizowanych dla struktur NATO oraz środowisk Defence.
- projektowanie i ocena architektury bezpieczeństwa
- zabezpieczanie infrastruktury IT
- systemy przetwarzające informacje wrażliwe i niejawne
- security accreditation
- hardening systemów
- analiza ryzyka
- bezpieczeństwo sieci
- Identity & Access Management
- architektura zgodna z zasadami Zero Trust
- środowiska Windows, Linux i infrastruktura wirtualna
DOŚWIADCZENIE NASZEGO ZESPOŁU
Cybersecurity od architektury po operacje
Security Architecture
Projektujemy architekturę bezpieczeństwa dla nowych oraz istniejących środowisk IT. Analizujemy cały
ekosystem organizacji: sieć, serwery, endpointy, cloud, tożsamość użytkowników, aplikacje, przepływy
danych oraz zależności pomiędzy systemami.
- Zero Trust Architecture
- Network Security
- segmentacja i mikrosegmentacja
- Identity & Access Management
- firewall, VPN i NAC
- bezpieczne środowiska hybrydowe
- infrastruktura wysokiej dostępności
- bezpieczeństwo systemów Windows i Linux
Security Audit & Hardening
Weryfikujemy rzeczywisty poziom zabezpieczeń infrastruktury oraz pomagamy eliminować wykryte
podatności.
- audyty bezpieczeństwa infrastruktury
- przeglądy konfiguracji systemów Windows i Linux
- hardening systemów
- audyty Active Directory
- analiza konfiguracji urządzeń sieciowych
- ocena bezpieczeństwa backupu i Disaster Recovery
- vulnerability assessment
- przeglądy uprawnień i dostępu
- gap analysis względem obowiązujących standardów
- analiza i zarządzanie ryzykiem
- Business Impact Analysis
- klasyfikacja informacji
- polityki bezpieczeństwa
- analiza zgodności i przygotowanie do audytów
- Business Continuity i Disaster Recovery
- security governance
- security accreditation
Zgodność z wymaganiami i dobrymi praktykami
Wspieramy organizacje przygotowujące się do wymagań NIS2, ISO/IEC 27001, KRI, DORA oraz wymagań sektorowych i kontraktowych. Pracujemy na uznanych benchmarkach i rekomendacjach producentów.
NIS2
ISO/IEC 27001
KRI
DORA
CIS Benchmarks
NIST
Rekomendacje producentów
TECHNOLOGIE, Z KTÓRYMI PRACUJEMY
Kompetencje potwierdzone certyfikatami
Konsultanci współpracujący z SHIMI posiadają doświadczenie oraz certyfikacje obejmujące zarówno technologie, cyberbezpieczeństwo, jak i zarządzanie projektami i usługami IT.
Cybersecurity & Information Security
CISSP
CISM
CISA
CompTIA Security+
CEH
OSCP / Offensive Security
ISO/IEC 27001
ISO 27001 Lead Implementer
ISO 27001 Lead Auditor
NIST Cybersecurity Framework
Risk Management
Security Architecture
Security Accreditation
Networking & Infrastructure
Cisco CCNA / CCNP / Security
Microsoft Certified
Windows Server / Active Directory
Microsoft Azure
VMware / VCP
Hyper-V
Linux Administration
Red Hat
Fortinet NSE / FCP / FCSS
Palo Alto Networks
Check Point
Veeam
Backup & Disaster Recovery
Cloud & DevSecOps
Microsoft Azure
AWS
Cloud Security
Kubernetes
Docker
CI/CD Security
Infrastructure as Code
DevSecOps
Application Security
Service & Project Management
PRINCE2
PMP
Agile
Scrum
Scrum Master
ITIL
IT Service Management
Change Management
Risk Management
Project Management
Dzięki temu możemy budować zespoły łączące różne kompetencje – od administratorów i inżynierów infrastruktury po Security Architects, Project Managerów i ekspertów governance.
CERTYFIKACJE I KWALIFIKACJE
Cybersecurity dla sektora publicznego
Posiadamy doświadczenie także w projektach, w których cyberbezpieczeństwo musi być połączone z formalnym procesem zakupowym oraz finansowaniem publicznym.
- analiza potrzeb jednostek samorządowych
- przygotowanie architektury rozwiązania
- dobór sprzętu i oprogramowania
- przygotowanie ofert w postępowaniach publicznych
- dostawy infrastruktury
- konfiguracja i wdrożenie
- hardening
- dokumentacja
- szkolenia użytkowników i administratorów
Obejmuje to również doświadczenie zdobywane przy realizacji postępowań związanych z programami zwiększającymi cyberodporność polskich samorządów.
Technologia to tylko część bezpieczeństwa
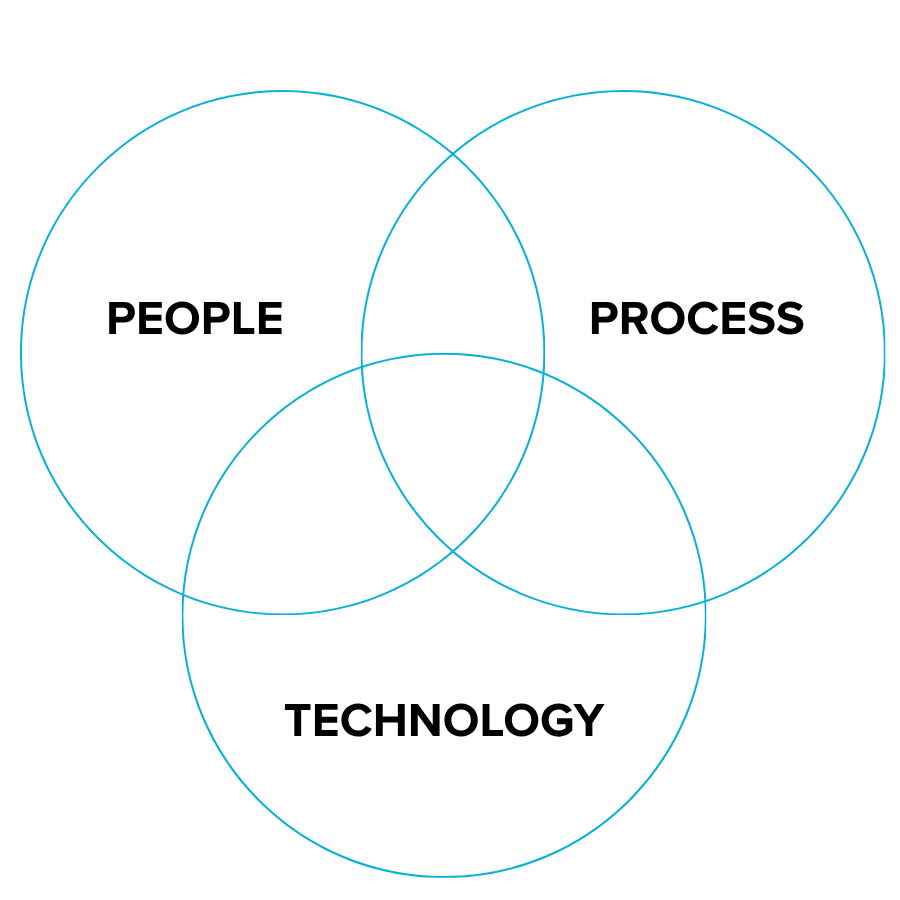
Dlatego w SHIMI patrzymy na cyberbezpieczeństwo całościowo.
Największe incydenty bezpieczeństwa bardzo często nie wynikają z braku kolejnego narzędzia. Ich przyczyną są niewłaściwa architektura, błędna konfiguracja, nadmierne uprawnienia, brak segmentacji, brak procedur, brak monitorowania lub brak świadomości użytkowników.
Tworzymy rozwiązania, które mają działać nie tylko podczas audytu, ale przede wszystkim wtedy, gdy pojawi się rzeczywiste zagrożenie.
SHIMI CYBERSECURITY
Enterprise | Public Sector | EU | Defence